Webhooks de pagamento verificados sem SDK
Nos webhooks do Pix e do cartão, o HMAC-SHA256 é calculado sobre o corpo cru da requisição, comparado em tempo constante e aceito só dentro de uma janela de 5 minutos, contra replay.
Cartas de amor digitais com fotos, música e contador do tempo juntos, que construí com um parceiro. Quem compra monta a carta em 4 passos, paga R$ 9,90 por Pix ou cartão sem criar conta e recebe um link para presentear.
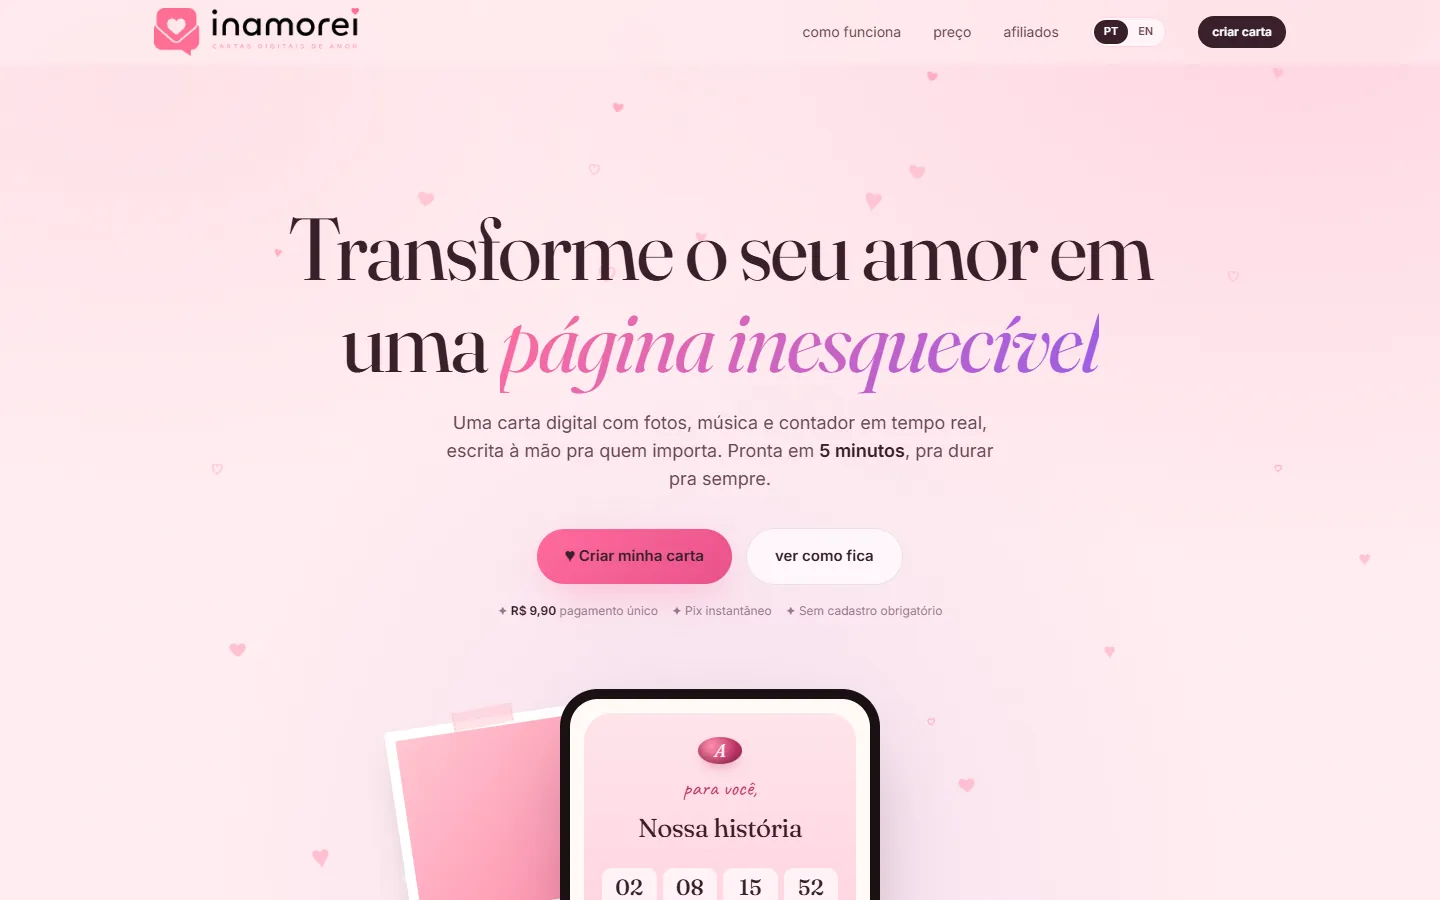
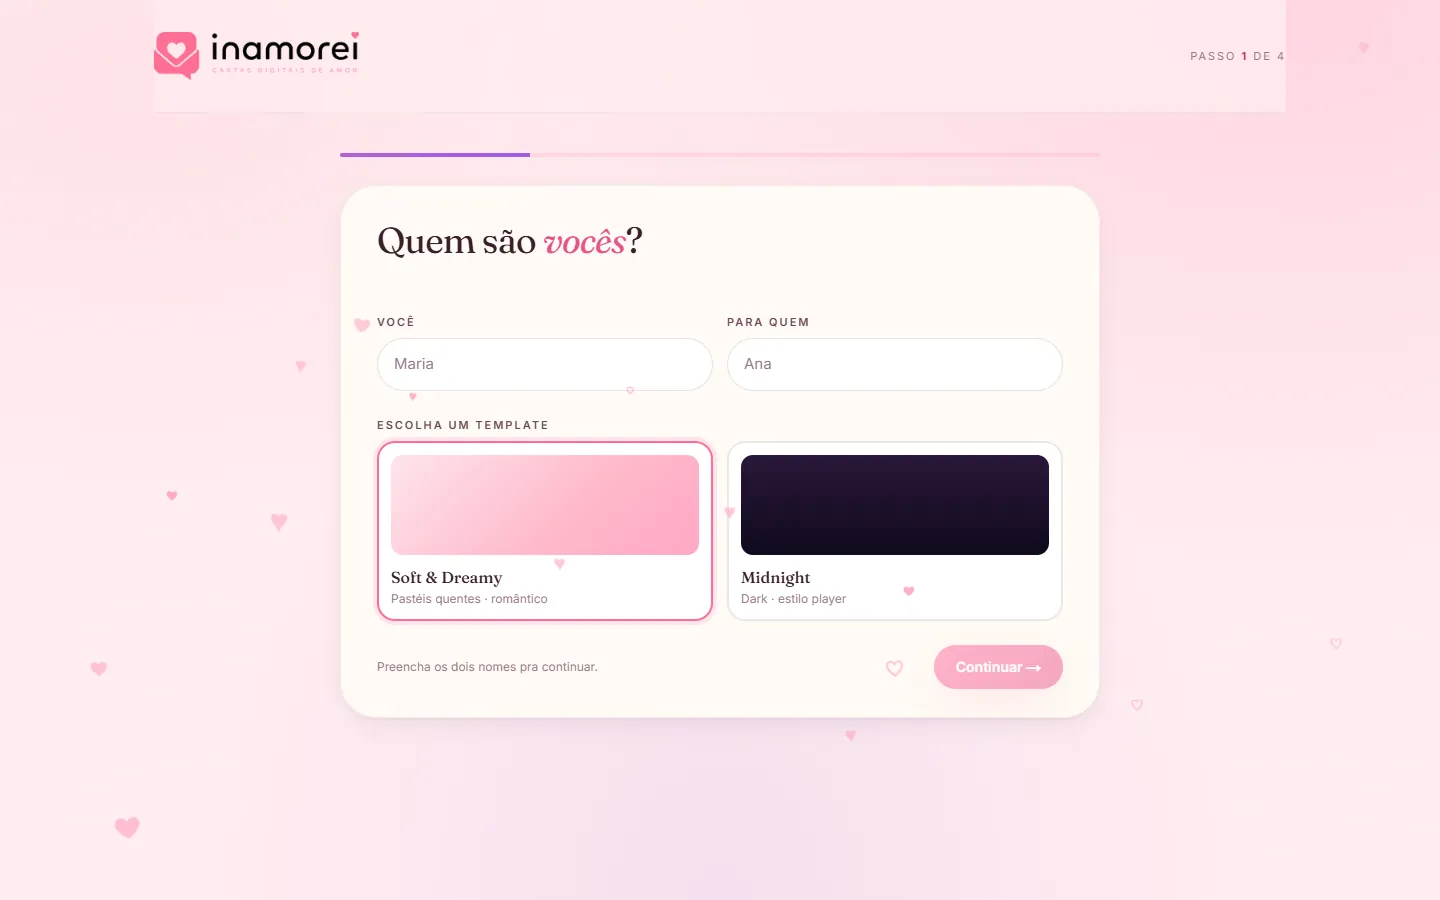
Presente digital costuma ser compra por impulso, e exigir cadastro atrapalha a venda. O Inamorei entrega uma página de presente montada em minutos, paga uma vez e enviada como link. Por trás, o problema é cobrar e publicar para um comprador anônimo, confirmando o pagamento por dois caminhos sem publicar a carta duas vezes.
Nos webhooks do Pix e do cartão, o HMAC-SHA256 é calculado sobre o corpo cru da requisição, comparado em tempo constante e aceito só dentro de uma janela de 5 minutos, contra replay.
A carta pode ser liberada pelo webhook ou pela consulta de status que o checkout faz a cada 3 s. O evento só é marcado como processado depois de concluído, então uma falha no meio volta no retry, e as atualizações condicionais impedem a publicação dupla.
O texto de quem usa vai delimitado como conteúdo, não como instrução. A resposta é limpa e descartada se parecer recusa ou meta-resposta, e cada IP pode pedir no máximo 8 textos à IA por hora.
Até 8 slides, conforme o conteúdo da carta, com barra de progresso, toque para avançar, segurar para pausar, atalhos de teclado e respeito à preferência de movimento reduzido.
18 tokens de cor, três famílias tipográficas e componentes de marca como selo de cera, carimbo, polaroid e textura de papel, usados na página inicial, na criação e na carta.
Dezessete itens de uma auditoria de segurança estão citados por ID no código, ao lado do que os resolve: CSP e mais 6 headers, 9 limites de taxa por IP e o sufixo dos links gerado com crypto.randomBytes.